
วิธีตรวจสอบและกำจัดแอปแอบส่องบน Android ตามคำแนะนำจาก Android Authority
ข่าวสารเทคโนโลยี
คู่มือปฏิบัติการสำหรับผู้ใช้ Android ในการระบุ ตรวจสอบสิทธิ์ที่ผิดปกติ และกำจัดแอปที่ต้องสงสัยว่าแอบดักข้อมูลอย่างเป็นระบบตามแนวทางของ Andy Walker จากสื่อ Android Authority ตั้งแต่การตัดสัญญาณอินเทอร์เน็ตไปจนถึงการล้างเครื่อง
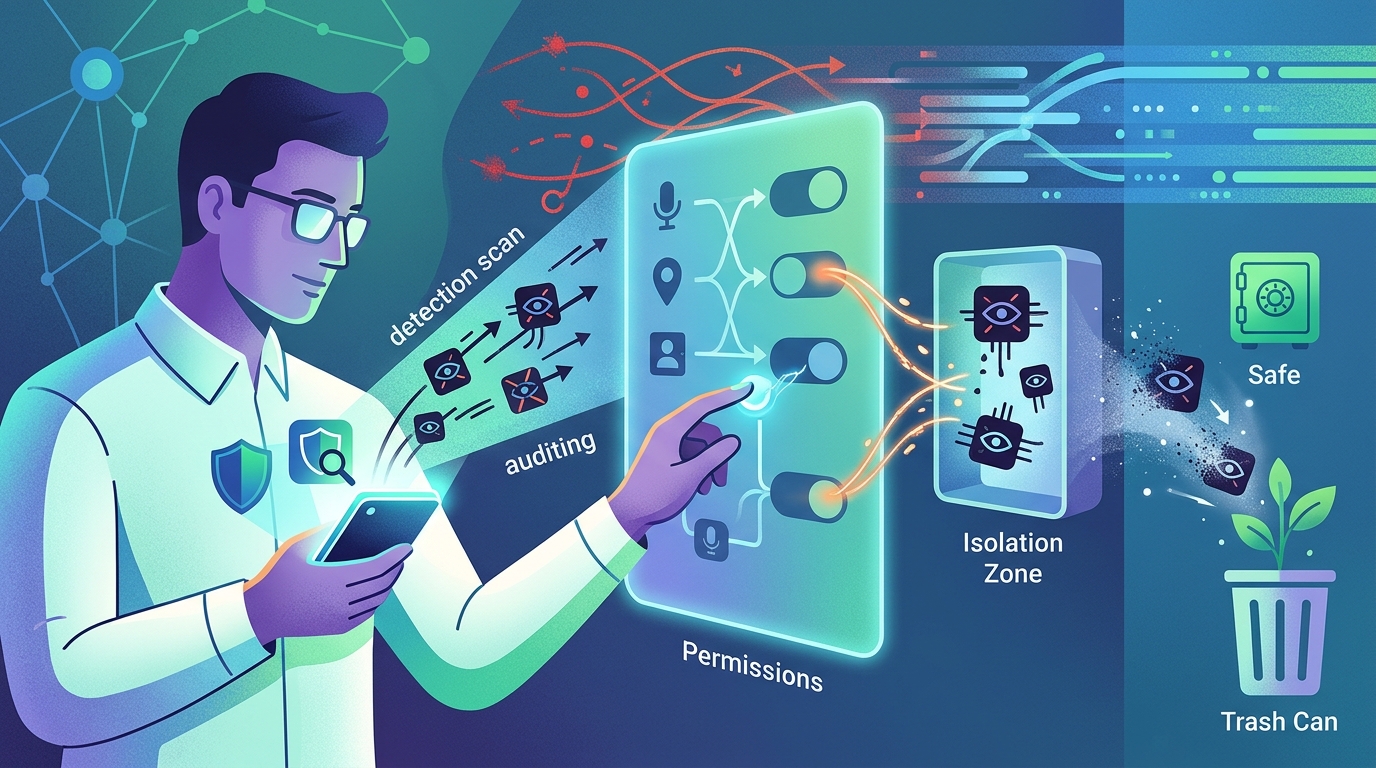
การสังเกตและยืนยันพฤติกรรมน่าสงสัยของแอปบน Android
การระบุว่าสมาร์ตโฟน Android ของคุณถูกแอปสอดแนมหรือมีมัลแวร์แฝงตัวอยู่หรือไม่นั้นไม่มีเครื่องหมายตายตัว แต่ตามการรายงานของ Andy Walker ทางเว็บไซต์ Android Authority พบว่าสัญญาณบ่งชี้สำคัญมักประกอบด้วย: การเผลอแตะโฆษณาในแอป, การดาวน์โหลดไฟล์ APK นอกสโตร์จากแหล่งที่ไม่น่าเชื่อถือ, การมีแอปแปลกปลอมโผล่ขึ้นมาโดยไม่ได้ติดตั้งเอง, เครื่องทำงานช้าลง เครื่องร้อน หรือแบตเตอรี่หมดเร็วกว่าปกติผิดหูผิดตา รวมถึงปริมาณการใช้อินเทอร์เน็ตพุ่งสูงขึ้น แม้ว่าบางกรณีอาจเกิดจากแอปทั่วไป เช่น แอปพอดแคสต์ดาวน์โหลดตอนใหม่ผ่านดาต้ามือถือ หรือการใช้งาน Android Auto ก็ตาม
เพื่อยืนยันข้อสงสัย ขั้นตอนแรกคือการตรวจสอบสิทธิ์การใช้งาน (Permissions) ของแอป โดยเข้าไปที่ Settings > Apps > เลือกชื่อแอป > Permissions > แตะปุ่มสามจุด > All permissions แล้วเปรียบเทียบดูว่าสิทธิ์ที่ร้องขอนั้นสอดคล้องกับการทำงานจริงหรือไม่ เช่น แอปเครื่องคิดเลขไม่ควรเข้าถึงรายชื่อผู้ติดต่อ (Contacts) นอกจากนี้ ให้ตรวจสอบสิทธิ์การเข้าถึงระดับสูง (Accessibility permissions) ซึ่งอันตรายเพราะสามารถดูข้อมูลบนหน้าจอและกระทำการแทนผู้ใช้ได้ โดยไปที่ Settings > Accessibility > Installed apps หากพบแอปที่ไม่จำเป็นใช้งานสิทธิ์นี้ถือเป็นสัญญาณเตือนภัย ทั้งนี้ยังสามารถสแกน Play Protect เพิ่มเติม หรือใช้แอปตรวจแพ็กเก็ตเน็ตเวิร์กอย่าง PCAPdroid ร่วมกับบริการออนไลน์ AbuseIPDB เพื่อตรวจสอบเซิร์ฟเวอร์ปลายทางได้
ขั้นตอนการตัดการเชื่อมต่อและถอนการติดตั้งแอปไม่พึงประสงค์
หากยืนยันได้ว่ามีแอปที่น่าสงสัย Andy Walker ได้ระบุขั้นตอนการรับมือตามลำดับไว้ดังนี้ โดยเป็นขั้นตอนที่ทดสอบบน Samsung Galaxy S24 FE ที่รันระบบ One UI 9.0:
- ตัดการเชื่อมต่อเครือข่ายทันที: ปิด Wi-Fi, สัญญาณมือถือ (Mobile data), Bluetooth และ NFC ด้วยตนเอง หรือเปิด Airplane mode เพื่อสกัดไม่ให้แอปส่งข้อมูลออกไปยังเซิร์ฟเวอร์ภายนอก
- ตัดสิทธิ์การเข้าถึงทั้งหมด: ไปที่ Settings > Apps > เลือกชื่อแอป > App permissions > แตะทีละรายการแล้วเลือก "Don’t allow" จากนั้นไปที่ Settings > Accessibility > Installed apps > เลือกชื่อแอป > สับสวิตช์ปิด (toggle Off)
- ลบแอปตามวิธีปกติ: ไปที่ Settings > Apps > เลือกชื่อแอป > แตะ Uninstall และยืนยัน หากลบไม่ได้ ให้กด Force stop ก่อนแล้วจึงกด Uninstall อีกครั้ง
- ถอนการติดตั้งในโหมดปลอดภัย (Safe Mode): หากยังลบไม่ออก ให้รีบูตเครื่องเข้า Safe Mode ซึ่งจะปิดการทำงานของแอปภายนอกทั้งหมด แล้วดำเนินการถอนการติดตั้งตามขั้นตอนปกติ
- ทำการรีเซ็ตเครื่อง (Factory Reset) หากจำเป็น: หากยังไม่สามารถลบได้ ให้ไปที่ Settings > General Management > Reset > Factory reset เพื่อล้างข้อมูลทั้งหมดในเครื่อง โดยผู้เขียนไม่แนะนำให้กู้คืนข้อมูลจากแบ็กอัปเดิม เว้นแต่จะระบุเวลาที่ติดตั้งแอปเจ้าปัญหาได้อย่างแม่นยำ เพราะอาจเป็นการนำแอปกลับมาติดตั้งใหม่
- เปลี่ยนรหัสผ่านบัญชี: ภายหลังกำจัดแอปเสร็จสิ้น ควรเปลี่ยนรหัสผ่านของบัญชีออนไลน์สำคัญโดยเฉพาะ Google Account โดยทำผ่านอุปกรณ์เครื่องอื่นเพื่อความปลอดภัย
แนวทางการป้องกันและดูแลความปลอดภัยของเครื่องในระยะยาว
เพื่อลดความเสี่ยงไม่ให้แอปอันตรายกลับเข้ามาติดตั้งในอุปกรณ์ ผู้ใช้ควรสร้างสุขอนามัยด้านความปลอดภัยตามข้อแนะนำของผู้เชี่ยวชาญ ได้แก่ การหมั่นอัปเดตระบบปฏิบัติการและแพตช์ความปลอดภัยของสมาร์ตโฟนให้เป็นเวอร์ชันล่าสุดอยู่เสมอเพื่อปิดช่องโหว่ แม้ระบบ Android รุ่นใหม่จะมีฟังก์ชันตัดสิทธิ์แอปที่ไม่ได้ใช้งานอัตโนมัติ แต่การตรวจสอบสิทธิ์แอปใน Privacy Dashboard หรือการตรวจสอบด้วยตนเองเป็นประจำยังคงมีความจำเป็น
นอกจากนี้ ผู้เขียนยังแนะนำเทคนิคเฉพาะตัว เช่น การใช้บริการ NextDNS ผ่านการตั้งค่า Private DNS ของ Android เพื่อบล็อกโฆษณาและตัวติดตาม, การใช้ไฟร์วอลล์อย่าง ShizuWall ร่วมกับแอป Shizuku เพื่อตัดการเชื่อมต่ออินเทอร์เน็ตของแอปที่ไม่จำเป็นต้องออนไลน์ รวมถึงการใช้แอปโอเพนซอร์สอย่าง Droynis ในการตรวจสอบช่องโหว่ของเครื่อง ทั้งนี้ก่อนการติดตั้งแอปใดๆ แม้จะเป็นแอปบน Google Play Store ควรอ่านรีวิวของผู้ใช้อย่างรอบคอบ ตรวจสอบความเคลื่อนไหวบน GitHub ในกรณีเป็นแอปโอเพนซอร์ส หรือทดลองตรวจสอบไฟล์ APK ผ่านเครื่องมืออย่าง VirusTotal บนอุปกรณ์เครื่องที่สองก่อนนำมาใช้งานจริง
ขอบเขตการทดสอบและข้อจำกัดของระบบความปลอดภัยใน Android
แม้ระบบปฏิบัติการ Android จะมีระบบป้องกันความปลอดภัยในตัว เช่น การบังคับขอสิทธิ์ก่อนติดตั้งแอปภายนอก, ระบบ Play Protect สแกนมัลแวร์, แดชบอร์ดความเป็นส่วนตัว (Privacy Dashboard) และไฟแสดงสถานะการใช้งานกล้อง ไมโครโฟน หรือตำแหน่งที่ตั้ง แต่ระบบเหล่านี้ก็ยังมีข้อจำกัดและไม่สามารถรับประกันความปลอดภัยได้ร้อยเปอร์เซ็นต์ ตัวอย่างเช่น Play Protect อาจไม่ตรวจพบหรือเพิกเฉยต่อแอปที่พัฒนามาเพื่อหลบเลี่ยงการตรวจจับ และแอปไม่ประสงค์ดีหลายตัวก็ยังเคยหลุดรอดเข้าไปอยู่ใน Google Play Store ได้จริง
ในด้านกระบวนการถอนการติดตั้ง เมนูการตั้งค่าและขั้นตอนการบูตเข้าสู่ Safe Mode อาจมีความแตกต่างกันไปตามผู้ผลิตและส่วนติดต่อผู้ใช้ของแต่ละแบรนด์ เนื่องจากขั้นตอนที่นำเสนอในบทความนี้อ้างอิงจากการทดสอบบนสมาร์ตโฟน Samsung Galaxy S24 FE ที่รันระบบ One UI 9.0 เท่านั้น นอกจากนี้ การใช้เครื่องมือขั้นสูงอย่าง ShizuWall ยังจำเป็นต้องอาศัย Shizuku ซึ่งให้สิทธิ์เชิงลึกมากกว่าที่ระบบ Android ปกติอนุญาต ผู้ใช้งานจึงต้องพิจารณาความพร้อมและความเสี่ยงเฉพาะด้านก่อนตัดสินใจปรับแต่งระบบ
ที่มา: androidauthority.com (https://www.androidauthority.com/catch-uninstall-android-app-spying-on-phone-3735513/)